Filtració de dades
Qui hi ha darrere de Jabaroot, el grup de pirates informàtics algerians que turmenta la intel·ligència del Marroc
El grup ciberactivista difon identitats, rangs i documents oficials de dos organismes de la seguretat del Marroc, presentant l’operació com una represàlia política contra Rabat després dels episodis fronterers de Ceuta
Un influent ministre del Marroc parla d’alliberar les «ciutats ocupades» en un acte davant Mohamed VI
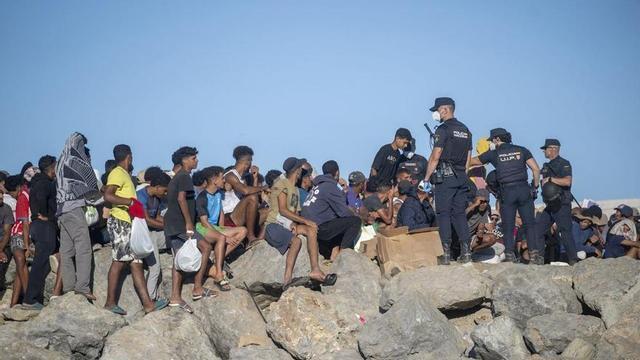
Diversos immigrants en una platja de Ceuta, el 21 d’agost. / MARCOS MORENO / EUROPA PRESS
 Afegeix-nos a Google
Àlex Álvarez García
Nou terratrèmol per a la intel·ligència marroquina, ja en peu de guerra amb Madrid després de la crisi migratòria que viu la ciutat autònoma de Ceuta. Ara, un atac cibernètic de dimensions inèdites ha sacsejat les estructures de seguretat nacional del Regne del Marroc. El grup de pirates informàtics algerians identificat com Jabaroot és darrere de la publicació massiva d’expedients que contenen les dades personals d’aproximadament 70.000 efectius pertanyents a les forces policials i d’intel·ligència marroquins. De moment, els serveis d’intel·ligència efectuen la verificació dels documents, en el qual apareixerien noms reals de vells coneguts de les estructures marroquines, tot i que hi ha la possibilitat que la llista estigui desactualitzada.
La filtració afecta directament membres de la Direcció General de Seguretat Nacional (DGSN) i de la Direcció General de Vigilància del Territori (DGST), els dos pilars fonamentals de l’aparell de seguretat del Marroc. Entre la informació divulgada figuren noms complets, dates de naixement, números d’identificació oficial, rangs jeràrquics i altres dades de caràcter confidencial. Per entendre l’envergadura de les filtracions, les dades esmenten figures com Abdellatif Hammouchi, un dels homes que seria darrere de l’entrada massiva del 30 de juliol, o Fouad Ali el-Himma, conseller directe del rei Mohammed VI. Sobre aquesta última figura, els pirates informàtics asseguren que seria el presumpte cervell d’una operació de la qual tant els EUA com Israel estarien al corrent.
Un missatge després de la crisi migratòria de Ceuta
Lluny de presentar-se com una acció ciberdelictiva comuna, Jabaroot ha atribuït a la filtració una motivació política explícita. El grup ha presentat l’atac com un «missatge dirigit a Espanya» després de la greu crisi migratòria viscuda a finals del mes de juliol passat, quan desenes de milers de persones van creuar cap a la ciutat autònoma de Ceuta des de territori marroquí.
Així mateix, els ciberdelinqüents asseveren que disposen de documentació interna reservada sobre els comandaments policials marroquins i sobre les ordres concretes impartides durant el desplegament fronterer en plena crisi. Els arxius van ser difosos en primera instància a través del canal oficial del grup a Telegram. No obstant, la llista ha deixat d’estar accessible després que la plataforma eliminés els fitxers per violar els seus termes de servei. Per la seva banda, mitjans regionals com el portal marroquí Bladi.net recorden que l’autenticitat global de les dades exposades encara no ha sigut contrastada ni verificada de forma independent.
Ciberamenaça recurrent al Marroc
La trajectòria d’aquest col·lectiu reflecteix una escalada constant d’atacs dirigits contra organismes públics del país magribí des del 2025. En primer lloc, la Fiscalia marroquina va iniciar una investigació penal després de la intrusió de Jabaroot en el sistema del Consell Superior del Poder Judicial. El ciberatac va esquitxar el ministre de Justícia, Abdelatif Uahbi, al treure a la llum suposades irregularitats fiscals lligades a la compra d’una propietat immobiliària de luxe. Més tard, el grup va reivindicar una incursió massiva contra el Ministeri d’Ocupació i la CNSS (Caixa Nacional de Seguretat Social), que va culminar amb la divulgació no autoritzada de dades personals de gairebé dos milions d’empleats i directius marroquins.
L’envergadura d’aquest últim cop situa els serveis de contraintel·ligència marroquins en màxima alerta, mentre s’analitza l’impacte que l’exposició de milers d’agents d’intel·ligència pugui tenir en la seguretat del nord de l’Àfrica i el sud d’Europa.
¿Un grup o un ‘llop solitari’?
La trama sobre la identitat exacta que s’amaga darrere de l’àlies, que es tradueix de l’àrab com «Totpoderós» o «Poderós», és tan enrevessada com enigmàtica, pròpia de les millors novel·les russes d’espies. No es coneix públicament amb absoluta certesa, però les investigacions i les anàlisis de ciberseguretat apunten a diverses hipòtesis principals.
El règim marroquí culpa Algèria, el seu gran rival de la regió. De fet, el grup ha fet picades d’ullet patriòtiques algerianes als seus fòrums i ha justificat diversos dels seus ciberatacs com a respostes directes a operacions mediàtiques o cibernètiques marroquines contra interessos d’Algèria.
En canvi, per als serveis europeus d’intel·ligència, darrere del grup es trobaria una sola persona, un «llop solitari» que actua lluny del Marroc però que coneix els fonaments de l’aparell. Tal com recull El Mundo, la companyia francesa de ciberseguretat CybelAngel va investigar variants de l’àlies de Jabaroot a Telegram i van trobar un altre àlies: 3N16M4, que també va utilitzar en llocs com GitHub, una plataforma al núvol que fan servir els programadors per emmagatzemar i gestionar el codi font de projectes de programari. També organitza tornejos de hacking ètic, on casualment va participar aquest usuari, per la qual cosa els investigadors poden veure des de quin país es connectava. Les seves conclusions els van portar fins a un possible enginyer informàtic, identificat com un «tunisià que viu a Alemanya», segons el rotatiu espanyol, que també cita una altra empresa de la competència, Zecurion, que va arribar a la mateixa conclusió. L’empresa d’intel·ligència cibernètica espanyola Navakintelligence coincideix amb la hipòtesi d’un professional informàtic que actua de manera independent, però afegeix que es tractaria d’un exespia marroquí que va emigrar a Alemanya.
- Juan José Ebenezer, mecànic: «Una cosa que tots feu malament és pujar al cotxe, posar l’aire condicionat i tancar les portes»
- Un grup de joves colpeja l'home que anaven a atracar a Manresa
- El Govern restringeix la mobilitat dimecres i suspèn les classes a cinc comarques per la previsió de pluges intenses
- Canvi radical de temps a la Catalunya central: arriben tempestes, calamarsa i més de 20 litres en mitja hora
- Guanyen 50 milions a l’Euromilions i prenen una decisió que revoluciona el seu poble per sempre
- La tornada a l'escola, en directe: segueix la vaga de professors i les incidències
- Necrològiques del 7 de setembre
- El curs comença amb l’acollida com a gran repte a la Catalunya central