Alerta en comprar entrades per a concerts i monuments: els ciberdelinqüents clonen amb IA webs oficials
Els Mossos i l’Agència de Ciberseguretat de Catalunya insten a desconfiar dels preus massa baixos
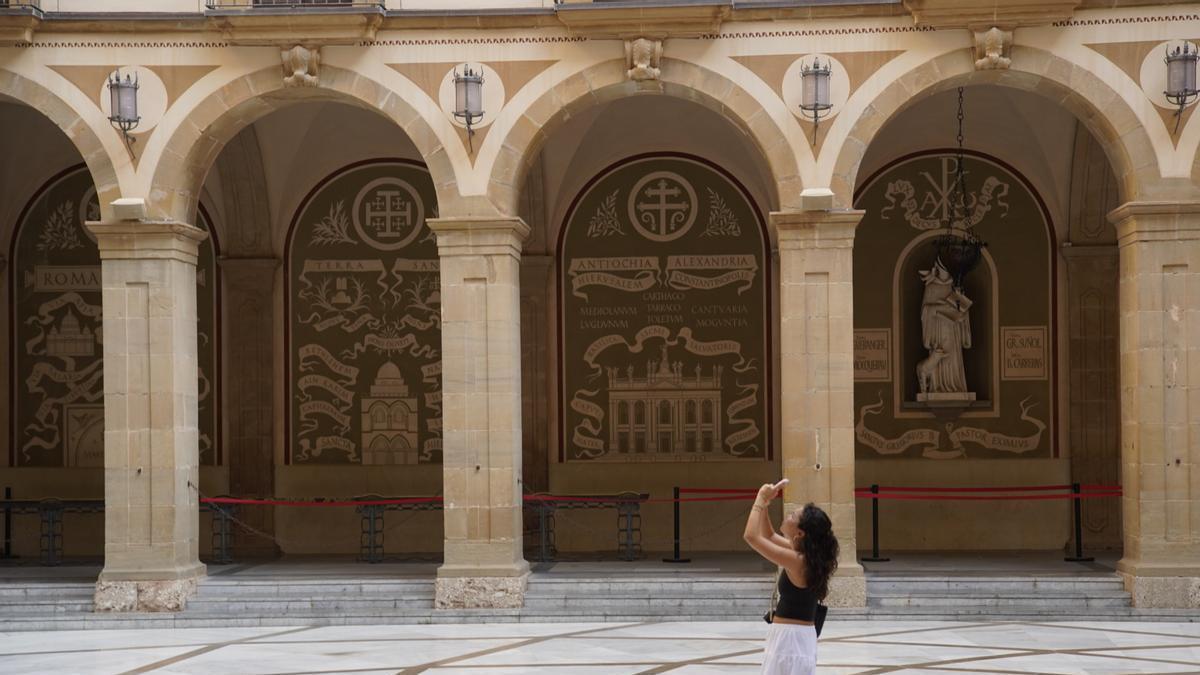
Montserrat és un dels principals atractius turístic de Catalunya / Oscar Bayona
 Afegeix-nos a Google
Regió7
L’estiu també és temporada alta per als ciberdelinqüents. L’augment dels viatges, les reserves d’allotjament i de restaurants i la compra d’entrades per a monuments i activitats s’ha convertit en l’oportunitat perfecta per desplegar estafes amb les quals cobrar per serveis inexistents o robar les dades bancàries de les víctimes.
L’última modalitat detectada pels Mossos d’Esquadra i l’Agència de Ciberseguretat de Catalunya consisteix en la clonació, mitjançant intel·ligència artificial, de pàgines web oficials de venda d’entrades. Els delinqüents copien fins a l’últim detall d’aquests portals perquè, si un usuari hi accedeix per comprar una entrada per visitar llocs com la Sagrada Família o Montserrat, no sospiti que està utilitzant una pàgina fraudulenta.
En realitat, està facilitant les seves dades personals i bancàries a grups criminals, que poden utilitzar-les per robar diners o vendre aquesta informació a altres delinqüents. Fonts de ciberseguretat expliquen a aquest diari que el risc no es limita a l’import perdut en comprar una entrada que després resulta invàlida, sinó que també inclou haver facilitat aquesta informació creient que es tractava del web oficial.
Ofertes sospitoses
Segons els Mossos, un dels principals indicadors de frau és el preu de les entrades. «Quan compris entrades per fer activitats aquestes vacances, desconfia dels preus massa baixos i comprova que el web sigui l’oficial», recomanen. Per la seva banda, l’Agència de Ciberseguretat de Catalunya alerta que la intel·ligència artificial facilita aquest tipus de suplantacions: «La IA pot ser una gran aliada per organitzar sortides, però també ajuda els ciberdelinqüents a crear webs de venda d’entrades falses cada vegada més creïbles».
Els estafadors aprofiten que moltes persones busquen un pla per a l’estiu —com assistir a un festival, a un concert o visitar un monument— per intentar obtenir informació sensible. L’esquer són els preus, molt inferiors als habituals. A més, no dubten a posicionar aquestes pàgines fraudulentes als cercadors per augmentar les possibilitats que els usuaris caiguin en l’engany.
La principal recomanació és desconfiar de les ofertes d’última hora amb preus molt per sota del mercat i comprovar que l’adreça del web no contingui caràcters estranys ni estigui allotjada en un domini sospitós o d’un país estranger. En molts casos, la víctima descobreix el frau quan, després d’efectuar la compra, no li arriba el correu de confirmació o les entrades resulten falses i són rebutjades en accedir al recinte.
També la Guàrdia Civil i la Reial Federació Espanyola de Futbol (RFEF) han alertat de webs fraudulents en què s’ofereixen entrades falses per als partits de la selecció espanyola de futbol. Els agents treballen per identificar i denunciar aquests portals, que suplanten la identitat de la RFEF i ofereixen accessos més barats per enganyar els aficionats.
L’estafa de la reserva
Coincidint amb la temporada de vacances també augmenten les estafes relacionades amb les reserves d’allotjaments turístics. Segons l’Institut Nacional de Ciberseguretat (Incibe) i l’Agència de Ciberseguretat de Catalunya, els ciberdelinqüents contacten per WhatsApp amb persones que tenen reserves reals en hotels o apartaments, normalment fetes a través de plataformes com Booking. En aquests casos, els estafadors no suplanten la identitat de la plataforma intermediària, sinó la del mateix establiment.
Els missatges, sovint escrits en anglès, informen d’un suposat problema amb el mètode de pagament o amb la informació de la reserva. Per solucionar-lo i evitar una presumpta cancel·lació, insten l’usuari a fer clic en un enllaç. En realitat, l’enllaç redirigeix la víctima a un portal fals, segons adverteix l’organisme català de ciberseguretat. Un cop allà, els delinqüents sol·liciten dades personals o bancàries i fins i tot demanen autoritzar un nou pagament.
Per donar credibilitat a l’engany, solen incloure informació real sobre la reserva, com ara el nom de l’hotel, les dates de l’estada o el número de confirmació. A més, utilitzen un to d’urgència per pressionar els destinataris i aconseguir que actuïn sense comprovar l’autenticitat del missatge. L’Incibe afegeix que l’engany també pot arribar per correu electrònic o fins i tot mitjançant trucades telefòniques en què els delinqüents suplanten la identitat de l’establiment.
Tant la Policia Nacional com la Guàrdia Civil han advertit que aquest tipus de frau és especialment freqüent durant les setmanes prèvies a les vacances, quan augmenta el volum de reserves i els usuaris estan més pendents de les comunicacions relacionades amb els seus viatges.
L’estafa de Can Roca
Una altra modalitat habitual durant l’estiu afecta les reserves de restaurants de prestigi, com Disfrutar Barcelona o El Celler de Can Roca. En aquests casos, els ciberdelinqüents creen pàgines web clonades que suplanten la identitat d’aquests establiments i cobren per reserves que en realitat no existeixen.
L’Agència de Ciberseguretat de Catalunya explica que els delinqüents utilitzen logotips, fotografies, textos i altres elements visuals que imiten el disseny dels restaurants. A més, registren adreces web molt similars a les originals, tot i que amb dominis diferents dels oficials.
L’esquer d’aquestes pàgines és l’aparent facilitat per aconseguir una reserva en restaurants que habitualment tenen llistes d’espera molt llargues. En aquests portals fraudulents, l’usuari només ha de triar una data, seleccionar un horari i efectuar un pagament mitjançant transferència bancària per confirmar l’operació.
«Però tot és un engany. La suposada reserva no existeix i els interessats acaben perdent els diners», adverteix l’Agència de Ciberseguretat de Catalunya, que subratlla que aquest frau «aprofita la popularitat de determinats establiments per enganyar els usuaris, que accedeixen a aquestes pàgines mentre busquen informació sobre reserves a internet sense adonar-se que estan sent víctimes d’una suplantació d’identitat». Alguns restauradors ja han alertat públicament d’aquest tipus de ciberestafes a través de les seves xarxes socials.
Subscriu-te per seguir llegint
- La germana de Carles Vilajosana Arocas, la víctima de l'homicidi de Manresa, assegura al funeral que portarà el cas al Parlament 'i més enllà. Arribaré fins on calgui
- Crim de Manresa: un quilòmetre d'assetjament a la víctima abans de l'atac mortal
- Dolors Liria, degana del Col·legi de Psicologia: 'Si algú es vol aprofitar d'una baixa, li serà més fàcil tirar per la via de la salut mental
- Marc Miravitlles, pneumòleg: 'Ningú s’atreviria a beure aigua bruta, no obstant cada dia respirem aire brut
- Un vídeo mostra l'atac d'un dels detinguts pel crim de Manresa a una altra víctima
- El grup Casablanca obrirà una discoteca d’hivern a Manresa inspirada en La Pera
- Sor Lucía Caram: 'No m'avergonyiré mai de tenir un banc d'aliments ni de donar oportunitats de formació i inserció
- Els Mossos escorcollen el domicili d'un dels dos menors detinguts per la mort de Carles Vilajosana, a Manresa